Da sala de aula ao SOC: como estruturar um portfólio prático de cibersegurança e acelerar a inserção profissional no mercado

A expansão da demanda por profissionais qualificados em Cibersegurança e Perícia Digital confronta-se com um desafio persistente no ecossistema educacional: a transição entre a fundamentação teórica acadêmica e a execução prática exigida pelos centros de operações corporativos. Enquanto a formação universitária provê a base indispensável sobre arquitetura de computadores, protocolos de comunicação e legislação digital, o mercado de trabalho prioriza candidatos que demonstram capacidade imediata de resolução de problemas e familiaridade com ferramentas periciais e defensivas.

Para superar a barreira da exigência de experiência prévia nas primeiras colocações profissionais, o estudante deve adotar a metodologia de construção ativa de portfólio. A estruturação de ambientes laboratoriais virtualizados — utilizando distribuições voltadas à segurança e ferramentas de análise forense — permite simular cenários reais de contenção de incidentes e extração de evidências. A documentação rigorosa dessas simulações em relatórios técnicos e repositórios públicos funciona como uma prova irrefutável de competência técnica para recrutadores e lideranças da área.

Adicionalmente, a aceleração de carreira no setor de tecnologia exige o desenvolvimento de habilidades socioemocionais (soft skills) e a participação ativa na comunidade técnica. A publicação de artigos de análise pericial, a participação em competições de Capture The Flag (CTF) e o engajamento em redes profissionais consolidam a reputação do pesquisador antes mesmo da conclusão da graduação. Ao alinhar o rigor conceitual da academia à prática intensiva de laboratório, o futuro profissional estabelece as bases para uma trajetória sólida e de alto impacto no mercado global de cibersegurança.
Mentoria de carreira em TI: por que você deve sanitizar entradas de dados e como proteger suas aplicações contra injeções de código

Quando estamos aprendendo a programar e criando os nossos primeiros sites ou sistemas na faculdade, é muito comum focarmos em fazer o botão funcionar e os dados serem salvos no banco de dados. Na pressa de ver a aplicação rodando, muitos estudantes cometem uma falha que é a porta de entrada para a maioria das invasões digitais: confiar que o usuário vai digitar apenas o que é esperado.

No mundo do desenvolvimento de software profissional, existe uma regra fundamental: todo dado vindo de fora é potencialmente perigoso. Quando o seu sistema aceita um texto digitado em um formulário de login ou campo de busca sem filtrá-lo, um usuário malicioso pode enviar comandos de banco de dados ou códigos executáveis em vez de um simples nome ou e-mail.

Para entender como isso funciona, pense na metáfora da caixa de sugestões no restaurante. Imagine um restaurante que coloca uma caixinha de papelão na recepção para os clientes deixarem opiniões. Se o gerente pegar um bilhete que diz “Por favor, demita o cozinheiro e doe todo o estoque para o vizinho” e simplesmente obedecer sem questionar, o restaurante fecha as portas no mesmo dia. É exatamente isso que acontece quando um sistema executa um comando malicioso enviado em um campo de texto sem validar o que estava escrito lá dentro.

Para construir sistemas seguros e se destacar no mercado como um desenvolvedor consciente, siga estes três passos práticos nos seus projetos:

Nunca valide apenas no Front-End: calidações feitas em HTML ou JavaScript no navegador ajudam na experiência do usuário, mas podem ser facilmente burladas. A validação real precisa acontecer no servidor (Back-End).

Use consultas parametrizadas (prepared statements): na hora de conversar com o banco de dados SQL, nunca monte comandos juntando textos (concatenação). Use bibliotecas que separam o comando SQL dos dados digitados pelo usuário.

Filtre e limpe os caracteres especiais: se o seu sistema espera receber um número de telefone, garanta que apenas números sejam aceitos. Se espera um nome, remova tags HTML ou caracteres que possam executar scripts maliciosos.

    Aprender a sanitizar dados desde os seus trabalhos acadêmicos é a prova de que você está pronto para escrever códigos de nível corporativo. Adote esse cuidado nos seus projetos hoje mesmo e fortaleça a sua trajetória profissional!

    Mentoria de carreira em TI: por que você deve parar de colocar senhas no seu código e como proteger seus projetos no GitHub

    Quando estamos desenvolvendo nossos primeiros projetos na faculdade ou em cursos de tecnologia, a nossa prioridade costuma ser fazer o programa funcionar. Na pressa de testar a conexão com um banco de dados ou integrar uma API de pagamentos, é muito comum cometermos um erro clássico: digitar a senha do banco ou o token de acesso diretamente no meio do código do aplicativo.

    O grande problema surge quando enviamos esse projeto para plataformas de compartilhamento de código como o GitHub. Mesmo que você ache que o seu repositório é pequeno ou que ninguém vai se interessar pelo seu trabalho acadêmico, o mundo digital funciona de forma diferente. Existem robôs automatizados (scanners de segredos) rodando na internet 24 horas por dia, cujo único objetivo é procurar senhas e chaves de API expostas em código público.

    Para entender a gravidade disso, pense na metáfora do porta-moedas de vidro na calçada. Colocar uma chave de acesso dentro do código e publicar na internet é como caminhar por uma rua movimentada carregando um porta-moedas transparente cheio de dinheiro. Mesmo que você não perceba, alguém com más intenções vai notar a oportunidade e pegar o que está dentro.

    Para evitar que os seus projetos acadêmicos ou profissionais sofram com o vazamento de chaves, adote três hábitos simples no seu dia a dia de estudos:

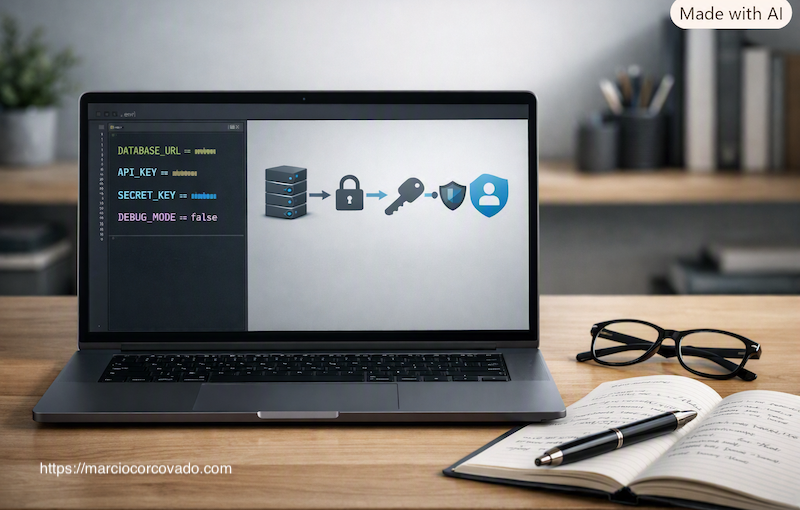
    Separe o código das configurações sensíveis: nunca digite senhas, tokens ou chaves secretas diretamente nos seus arquivos de programação (.py.js.java, etc.).

    Utilize arquivos de ambiente (.env): guarde todas as suas senhas em um arquivo separado de configuração e use o seu código apenas para “ler” esses valores de forma transparente.

    Configure o arquivo .gitignore com atenção: antes de fazer o primeiro envio (push) para o GitHub, certifique-se de que o seu arquivo de senhas (.env) está listado no .gitignore. Dessa forma, ele nunca sairá do seu computador pessoal.

      Aprender a gerenciar segredos de forma correta é uma das demonstrações mais claras de maturidade profissional. Quando um recrutador ou líder técnico olha o seu repositório e percebe esse cuidado, ele sabe que está diante de um desenvolvedor pronto para os desafios do mercado real. Aplique essa prática nos seus projetos hoje mesmo e eleve o nível da sua carreira!

      Mentoria de carreira em TI: o perigo da “Segurança por Obscuridade” e como projetar sistemas protegidos de verdade

      Quando estamos aprendendo a programar e a criar nossos primeiros sistemas na faculdade ou na pós-graduação, é muito natural buscarmos soluções rápidas para proteger o nosso trabalho. É nesse momento que muitos estudantes e profissionais acabam caindo em uma armadilha muito famosa no mundo da tecnologia: a Segurança por Obscuridade (Security through Obscurity).

      Essa prática nada mais é do que tentar proteger um sistema tentando “esconder” como ele funciona. Por exemplo: achar que um painel de administração está seguro só porque você não colocou o link para ele no menu principal, ou acreditar que o seu servidor de arquivos está protegido só porque você mudou o número da porta de conexão de 22 para 2222.

      Para entender por que isso não funciona no mundo real, pense na metáfora da chave embaixo do tapete. Esconder a chave da sua casa embaixo do capacho da entrada pode até funcionar contra um vizinho distraído, mas qualquer pessoa que esteja disposta a entrar na casa vai olhar debaixo do tapete nos primeiros cinco segundos. No mundo digital é a mesma coisa: existem robôs automatizados (scanners) que varrem a internet inteira diariamente procurando por portas abertas e páginas escondidas, independentemente de onde elas estejam.

      Para construir uma carreira sólida e se destacar como um profissional maduro em TI, você precisa aprender a aplicar a Segurança de Verdade (Security by Design). Veja a diferença na prática:

      Não confie em esconder caminhos: em vez de apenas ocultar uma página administrativa no site, garanta que qualquer pessoa que tente acessar essa URL, digitando o endereço direto no navegador, seja obrigada a fazer login com senha forte e segundo fator de autenticação (MFA).

      Proteja os dados, não a porta: mudar a porta padrão de um serviço pode diminuir o barulho de ataques automáticos simples, mas não substitui a necessidade de manter o sistema atualizado, usar senhas fortes e aplicar criptografia de ponta a ponta.

      Pense na defesa em camadas: um sistema seguro de verdade é aquele que continua protegido mesmo se o invasor souber exatamente como ele foi construído. O segredo não é a surpresa, mas sim a força das suas barreiras de proteção.

        Quando você aprende a desenvolver sistemas com essa mentalidade, o mercado passa a enxergar você não apenas como alguém que escreve linhas de código, mas como um verdadeiro arquiteto de soluções digitais. Adote essa visão defensiva nos seus projetos acadêmicos e prepare-se para colher grandes frutos na sua carreira!

        Mentoria de carreira em TI: como apropriar-se da mentalidade de segurança e destacar-se no mercado de software

        Quando iniciamos nossa jornada na área de Tecnologia da Informação, seja na faculdade, na pós-graduação ou nos primeiros projetos do mercado, é muito comum concentrarmos toda a nossa energia em fazer o sistema “funcionar”. Queremos ver a tela bonita, o botão respondendo e os dados sendo salvos no banco de dados. No entanto, existe uma habilidade valiosa e muito procurada pelas grandes empresas que raramente é ensinada nos cursos tradicionais: a capacidade de pensar como um auditor de segurança antes de começar a programar.

        Imagine que você está projetando uma casa. De nada adiantaria escolher a cor das paredes, os móveis mais modernos e uma iluminação incrível se você esquecesse de colocar fechaduras nas portas e janelas. No desenvolvimento de software acontece exatamente a mesma coisa. Construir um aplicativo incrível que não valida quem está acessando os dados é entregar uma estrutura frágil que pode ser invadida a qualquer momento. É aqui que entra a Modelagem de Ameaças (Threat Modeling), que nada mais é do que o hábito de planejar a proteção do sistema desde o rascunho.

        Para adotar essa mentalidade no seu dia a dia de estudos ou trabalho, você não precisa de ferramentas complexas no início. Basta incorporar três perguntas simples ao seu processo de criação:

        1. O que exatamente este sistema faz e quais dados ele guarda? (Identifique o que é mais valioso: senhas, dados pessoais de clientes, histórico de compras, etc.).
        2. O que um usuário malicioso poderia tentar fazer aqui? (Pense em hipóteses simples: E se alguém tentar mudar o número do ID na barra de navegação? E se alguém tentar enviar um texto gigante no formulário?).
        3. Como eu posso evitar esse problema no meu código? (Aplique validações simples, exija autenticação para páginas restritas e nunca confie cegamente nos dados digitados pelo usuário).

        Quando você leva essa visão preventiva para as suas entregas acadêmicas ou entrevistas de emprego, a percepção sobre o seu perfil profissional muda completamente. Os contratantes e líderes de equipe percebem que você não é apenas alguém que copia e cola códigos, mas sim um profissional maduro, responsável e preparado para construir soluções reais e seguras para a sociedade. Integra a cultura da segurança na sua rotina de aprendizado e veja a sua carreira na tecnologia decolar!